Сетевой щит и детектор уязвимостей
Одно устройство подключается к зеркальному порту коммутатора и круглосуточно ищет атаки, уязвимости и чужие устройства в сети.
- анализ трафика в реальном времени
- 24/7анализ трафика в реальном времени
- модулей защиты в одном корпусе
- 9модулей защиты в одном корпусе
- категории событий безопасности
- 43категории событий безопасности
Семь средств защиты вместо семи закупок
Обычно за каждую из этих задач отвечает отдельный продукт со своим железом, лицензией и внедрением. В SOFIT ПАК они уже собраны и настроены между собой.
Подключается к зеркальному порту и не трогает боевой трафик
Комплекс работает в стороне от сети. Коммутатор копирует трафик на SPAN-порт, ПАК получает эту копию для анализа, а сам ничего не фильтрует и не перенаправляет.
Копия трафика идёт в одну сторону: комплекс только слушает
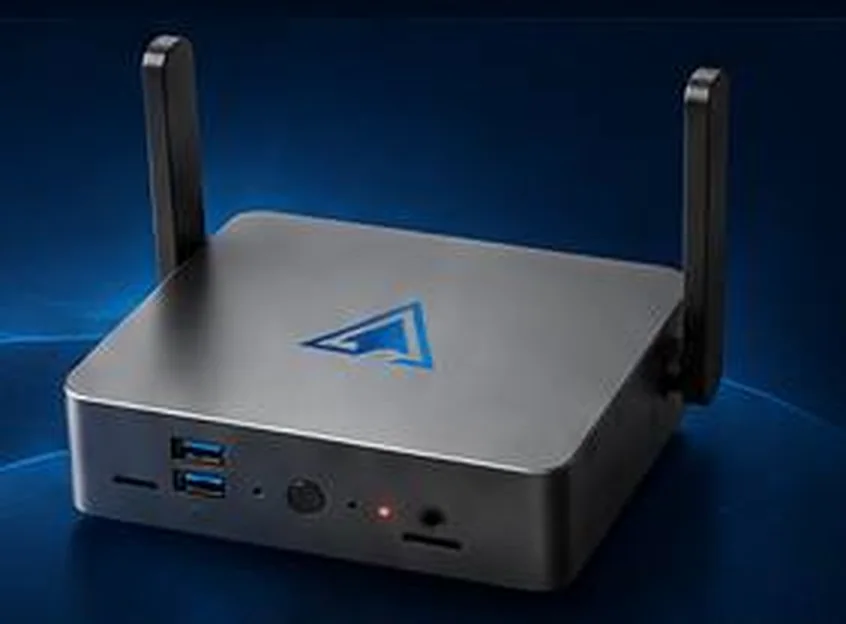
LAN2 приём копии · LAN1 управление
Веб-интерфейс, выгрузка событий, уведомления дежурному
Комплекс в стороне сети
- Не влияет на скорость и задержки
- Видит весь трафик в реальном времени
- При отключении устройства сеть продолжает работать
- Подключается за один визит, без перестройки топологии
Средство защиты в разрыве сети
- Добавляет задержки и точки потери пакетов
- Отказ устройства останавливает работу сети
- Масштабирование требует перестройки схемы
- Любое обслуживание означает окно простоя
Почему это важнее, чем кажется
Инженеры справедливо не любят, когда в разрыв продуктивной сети ставят новое устройство. Каждый такой узел становится точкой отказа: если он зависнет или потребует перезагрузки, встанет весь сегмент. Поэтому внедрение подобных решений обычно растягивается на месяцы согласований и ночных окон.
SOFIT ПАК устроен иначе. Он подключается к зеркальному порту и получает копию трафика. Даже если выдернуть из него питание прямо в рабочий день, на пользователях это не отразится никак: сеть не заметит, что устройства больше нет. Именно поэтому пилот можно запустить за один визит, а не за квартал.
Обратная сторона пассивного подключения честная: комплекс не блокирует атаку сам, он её видит, классифицирует и передаёт дальше: дежурному в Telegram, в почту и в SIEM. Блокировкой занимаются межсетевой экран и администратор, но уже зная, что именно происходит и с какого адреса.
От сводной диаграммы до конкретного байта
Один веб-интерфейс закрывает и взгляд руководителя на месяц назад, и разбор отдельного пакета инженером. Внешний Wireshark не нужен.
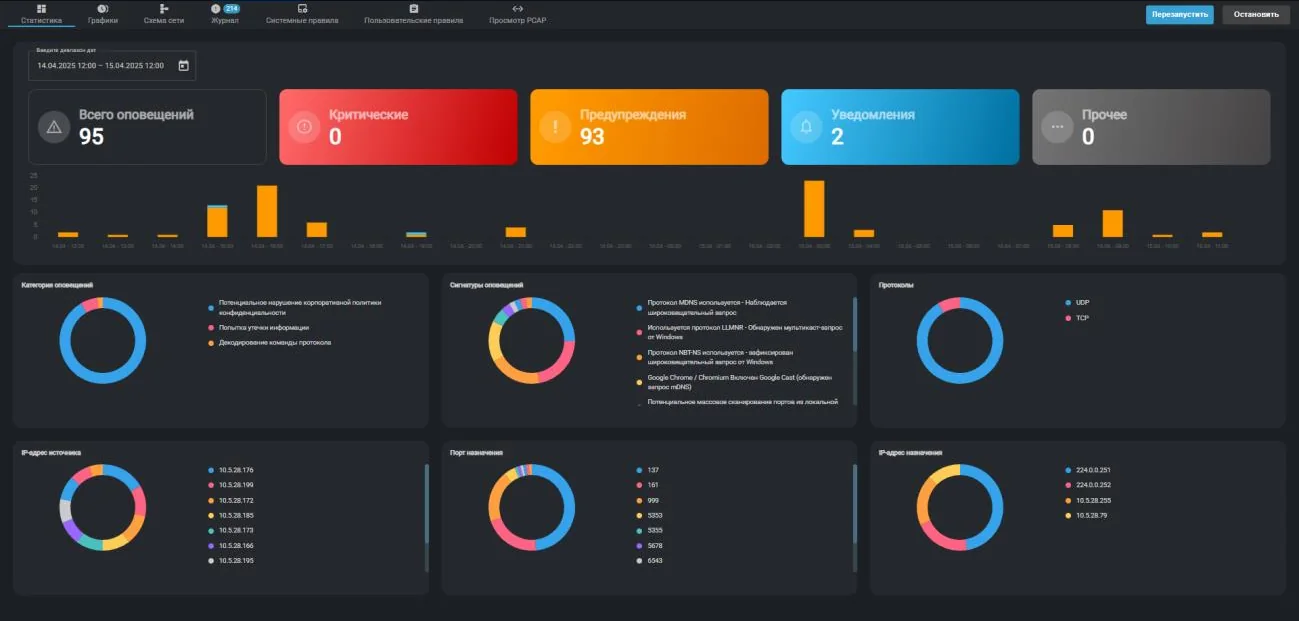
- Сетевая активность · Статистика
Счётчики событий по уровням опасности, распределение по времени и шесть диаграмм: категории, сигнатуры, протоколы, адреса и порты. Клик по любому сегменту открывает журнал с этим фильтром. - Сетевая активность · Схема сети
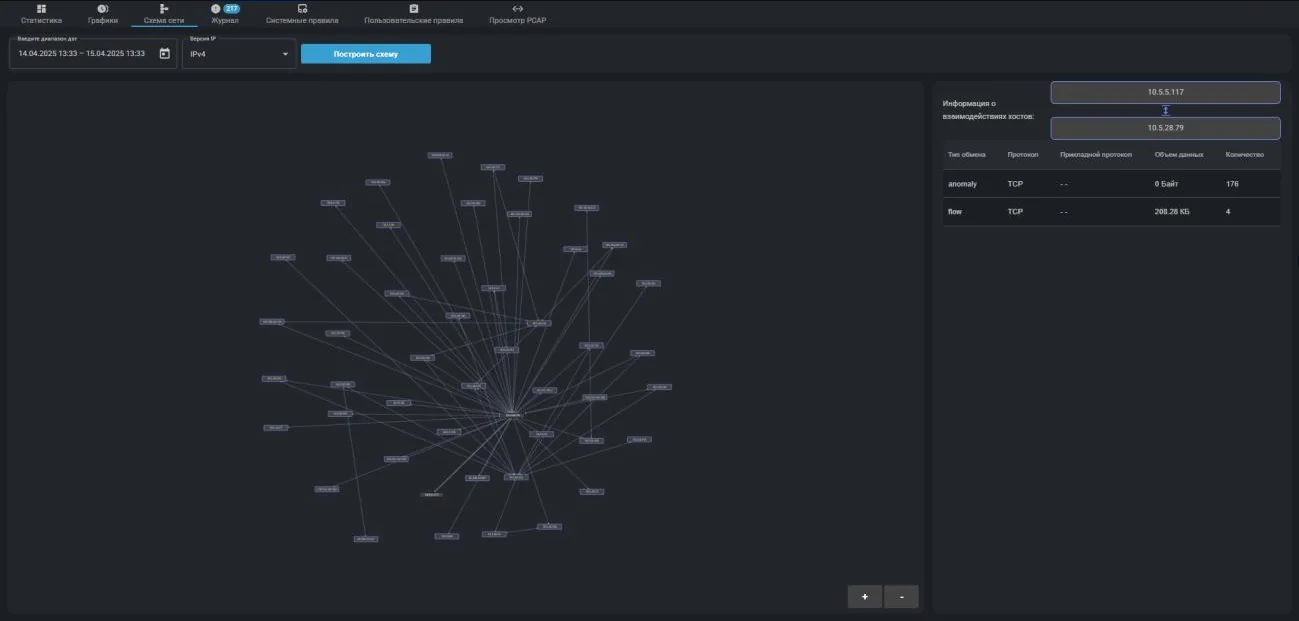
Живая карта того, кто с кем разговаривает в вашей сети. Клик по узлу подсвечивает всех его собеседников, клик по связи показывает протокол и объём переданных данных. - Сетевая активность · Просмотр PCAP
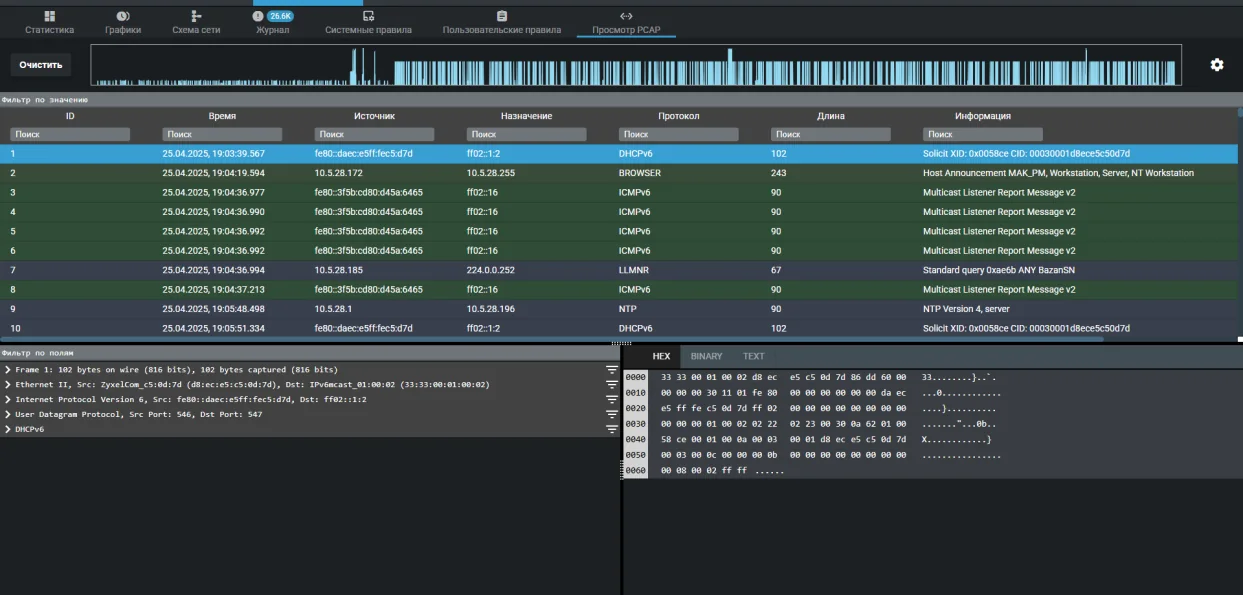
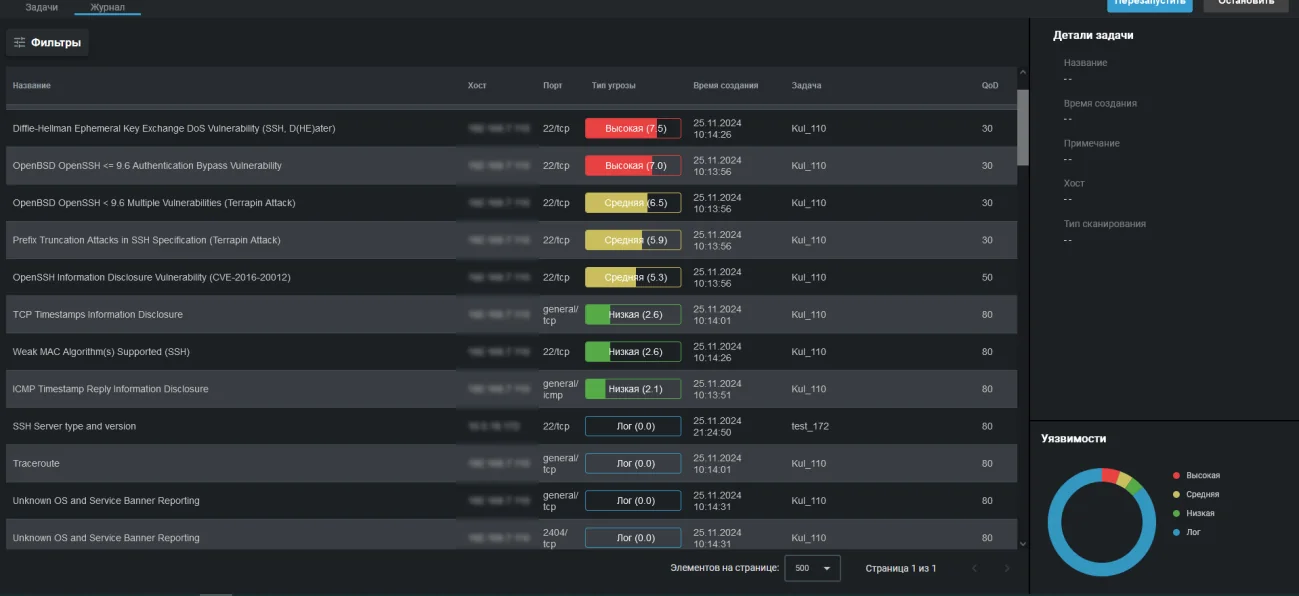
Встроенный анализатор пакетов: таблица кадров, дерево разбора протоколов и HEX-представление байтов. Файл открывается прямо из журнала оповещений. - Сканер уязвимостей · Карточка угрозы
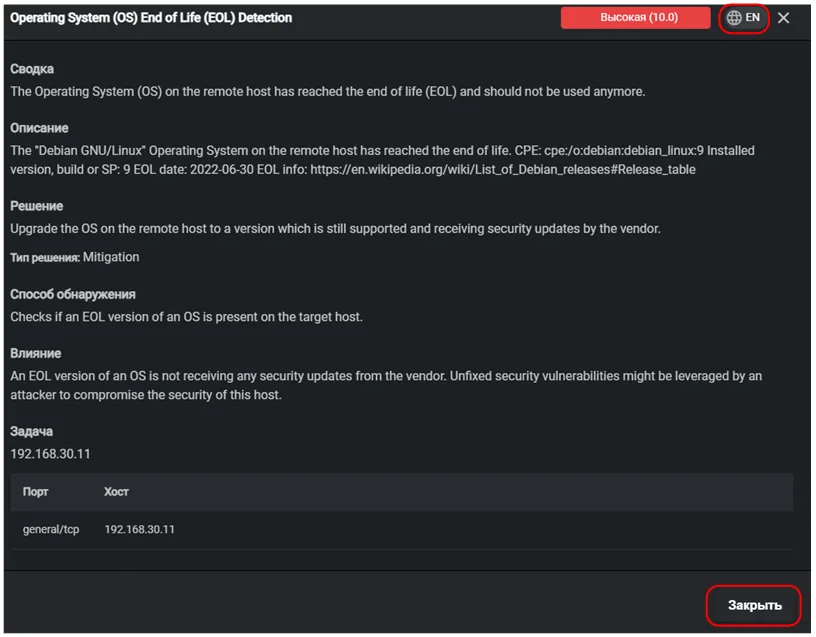
По каждой находке: сводка, подробное описание, влияние на инфраструктуру и готовое решение. Текст переключается между русским и английским. - Эмулятор уязвимостей · Консоль сессии
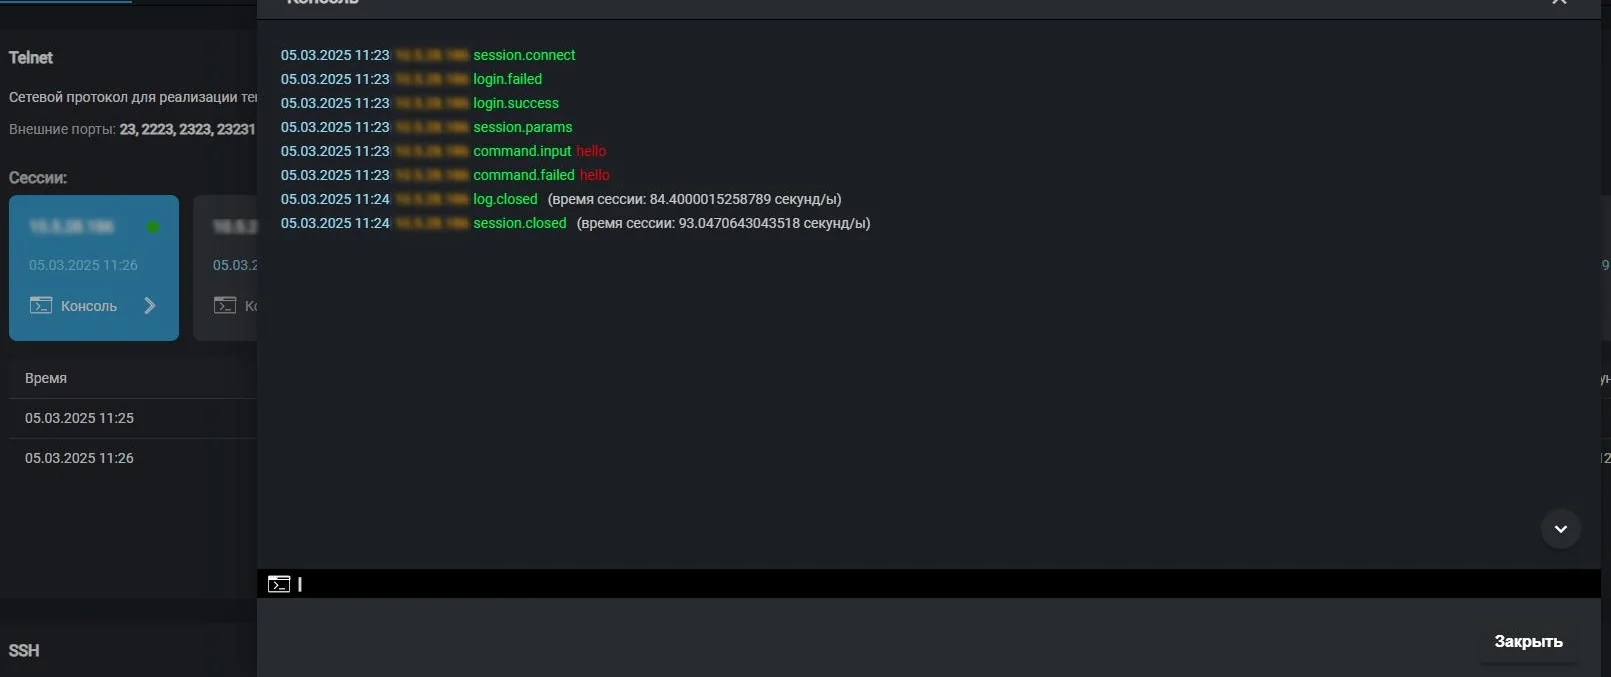
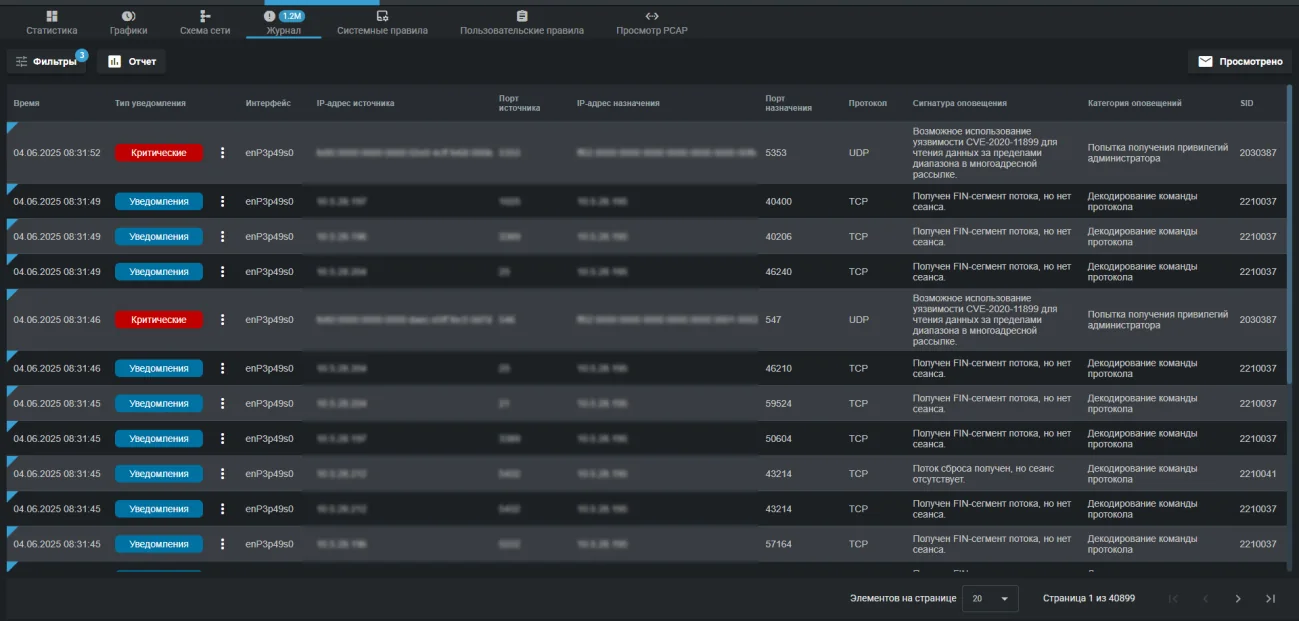
Ловушка записывает каждую команду, которую вводит нарушитель, и показывает сессию в реальном времени. Видно, какие инструменты и тактики он применяет. - Анализ · События всех модулей
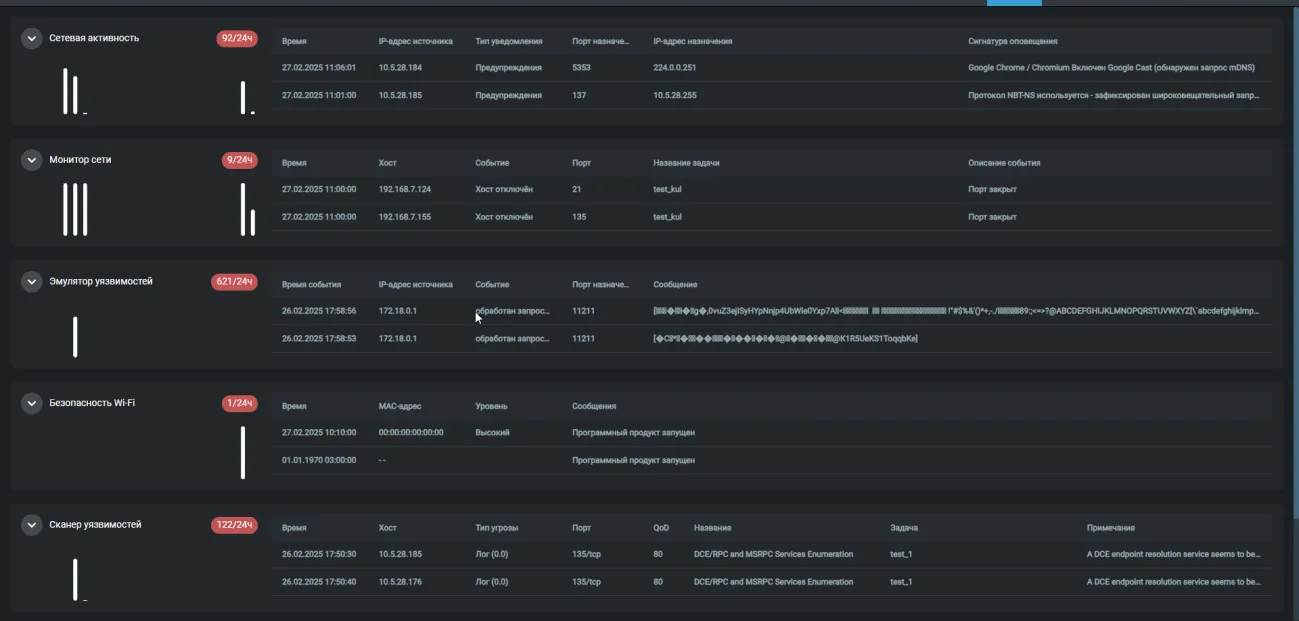
Дежурному не нужно обходить модули: события всех шести за последние сутки собраны на одном экране со счётчиками непрочитанного.
От заявки до работающего комплекса
Ниже реальная последовательность работ. Ничего не нужно перестраивать в сети, ничего не нужно устанавливать на компьютеры сотрудников.
Согласуем схему
Смотрим топологию сети и выбираем, на каком коммутаторе поднять зеркалирование порта и какой сегмент отдать под управление.
Настраиваем зеркалирование
Ваш администратор включает Port Mirroring на коммутаторе. Это единственное изменение, которое требуется в существующей сети.
Ставим устройство
Комплекс размещается на столе или в стойке, подключается к розетке 220 В и двумя патч-кордами к портам LAN1 и LAN2.
Запускаем и передаём
Программное обеспечение стартует до пяти минут, вход в веб-интерфейс через браузер. Настраиваем задачи, уведомления и выгрузку в SIEM, обучаем дежурную смену.
Встраивается в то, что у вас уже работает
Комплекс не требует менять инфраструктуру мониторинга. Он отдаёт события в привычные приёмники и умеет писать напрямую дежурному.
- Wazuhsyslog и JSON на порт 514
- MaxPatrol SIEMсбор по HTTP, формат JSON
- Telegramуведомления в чат дежурной смены
- Электронная почтаSMTP, SMTP TLS и IMAP
- Windowsконтроль целостности по WinRM и SMB
- Linuxконтроль целостности по SSH и FTP
Пришлём коммерческое предложение под вашу сеть
Расскажите про инфраструктуру: сколько площадок, какой коммутатор, есть ли SIEM. Подберём редакцию комплекса и схему подключения, посчитаем стоимость.
- Ответим в течение рабочего дня
- Подберём схему подключения под вашу топологию
- Покажем интерфейс на живом стенде